
Katru reizi, kad apmeklētājs jautā Wi-Fi paroli, tiek pieņemts kluss arhitektūras lēmums. Ja kopīgojat sava primārā bezvadu tīkla akreditācijas datus, šīs personas tālrunis vai klēpjdators nonāk tajā pašā apraides domēnā, kur atrodas jūsu failu serveris, printeri, kameras ierakstītājs un visas viedierīces, ko jebkad esat pievienojis. Atsevišķs viesu tīkls pārvērš šīs atvērtās durvis kontrolētā koridorā: viesi saņem interneta pieslēgumu, kādu sagaida, bet viss, kas ir svarīgs jūsu mājsaimniecībai vai uzņēmumam, paliek neredzams un nepieejams.
Zemāk apskatīsim pareizi izolētas viesu bezvadu piekļuves arhitektūru — no vienas atzīmes viesu režīma patērētāju maršrutētājā līdz VLAN balstītai segmentācijai vairākos piekļuves punktos — un apskatīsim politikas, kas atšķir kosmētisku žestu no reālas drošības robežas.
Kas patiesībā notiek, kad viesi pievienojas galvenajam WLAN
Klienti, kas ir savienoti ar vienu bezvadu tīklu, parasti atrodas vienā 2. slāņa segmentā. Tāpēc jebkura pieslēgta ierīce var atklāt savus kaimiņus caur ARP un mDNS, skenēt atvērtās ostas, pārlūkot neaizsargātas failu koplietotnes un mēģināt pieslēgties pārvaldības saskarnēm. Tas viss neprasa īpašas zināšanas: bezmaksas viedtālruņu lietotnes dažu sekunžu laikā uzzīmē visu apakštīklu un uzskaita katru sasniedzamo ierīci kopā ar tās ražotāja nosaukumu un atvērtajiem pakalpojumiem.
Draudi reti ir pats viesis kā persona. Tie ir viesa aprīkojums. Darbuzņēmēja klēpjdators ar tārpu, tālrunis, kas pilns ar neoficiāli instalētām lietotnēm, vai apdraudēts planšetdators skenēs jebkuru tīklu, kuram pievienojas, automātiski un klusi. Plakanā tīklā šī ļaunprogrammatūra iegūst tiešu ceļu uz NAS kastēm ar vājām parolēm, IP kamerām ar pamestām programmatūras versijām un biroja aprīkojumu, kas nekad nav bijis aizsargāts pret naidīgu satiksmi.
- Horizontālā kustība: izpirkuma programmatūra, kas nonāk vienā datorā, nekavējoties meklē koplietotnes, dublējumus un attālās darbvirsmas pakalpojumus kaimiņu ierīcēs.
- Datu atklāšana: multivides serveri, tīkla diski un printeru rindas bieži atļauj neautentificētu lasīšanas piekļuvi iekšējā tīklā.
- Joslas platuma strīds: viens mākoņdatošanas dublējums vai video augšupielāde no viesa ierīces var atņemt jaudu VoIP zvanu un biznesa lietotņu kapacitātei.
- Atbildības noteikšana: kad visa satiksme iziet caur vienu kopīgu savienojumu, pēc notikuma atdalīt viesa aktivitātes no savējām kļūst praktiski neiespējami.
Divas atdalīšanas pakāpes: viesu SSID un VLAN
Pirmā pakāpe: iebūvētais viesu režīms
Gandrīz katrs mūsdienu maršrutētājs piedāvā viesu SSID, kas bloķē piekļuvi iekšējam apakštīklam ar vienu slēdzi. Pareizi ieslēgts, tas dod viesiem citu tīkla nosaukumu, citu paroli un ugunsmūra kārtulu, kas atļauj satiksmi tikai uz internetu. Dzīvokļiem un nelielām mājsaimniecībām tas parasti ir pietiekami, ja vien ir ieslēgta arī klientu izolācija, lai viesu ierīces nevarētu redzēt viena otru.
Otrā pakāpe: VLAN balstīta segmentācija
Birojiem, klīnikām un veikaliem parasti ir nepieciešams vairāk nekā viens piekļuves punkts, un šeit 802.1Q VLAN marķēšana kļūst par pareizo rīku. Viesu SSID tiek piesaistīts savam VLAN katrā piekļuves punktā, pārvaldīts slēdzis pārsūta marķēto satiksmi, un maršrutētājs vai ugunsmūris nodrošina robežu starp segmentiem. Rezultāts mērogojas tīri: desmitiem radioaparātu var pārraidīt vienu konsekventu viesu tīklu, kamēr politika paliek centralizēta vienuviet.
VLAN atdalīšana atver arī smalkāku kontroli: īpašs DHCP diapazons ar īsiem nomas termiņiem, atsevišķa DNS filtrēšana viesiem un joslas platuma griesti katram segmentam, kas garantē brīvu kapacitāti operatīvajai satiksmei visu laiku.
Aparatūras pārbaudes saraksts pirms iegādes
Ne visas ierīces, ko pārdod kā maršrutētāju vai piekļuves punktu, pareizi izolē satiksmi. No DistriNode piegādātāju klāsta mēs izplatām tālākpārdevējiem, zemāk minētās iespējas konsekventi atšķir iekārtas, kas var nodrošināt reālu viesu robežu, no iekārtām, kas tikai pārraida otru tīkla nosaukumu.
- Multi-SSID atbalsts ar iespēju kartēt katru SSID atsevišķam VLAN.
- Klientu izolācija (dažreiz saukta AP izolācija), kas konfigurējama katram tīklam, nevis globāli.
- WPA2/WPA3 jauktais režīms, lai vecākas viesu ierīces joprojām varētu droši pieslēgties.
- Ātruma ierobežošana katram SSID vai katram klientam, ko nodrošina pats radio, nevis lejupstraumes elements.
- Ieslodzījuma portāla atbalsts, vai nu iebūvēts, vai ar ārēju kontrolieri.
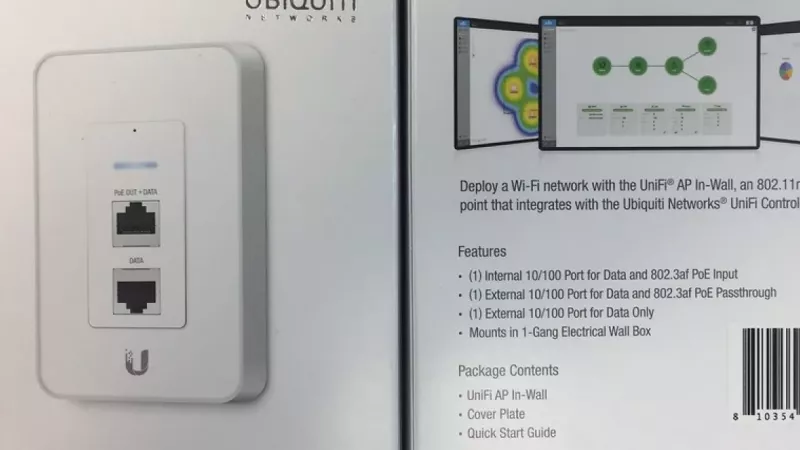
Piemēroti modeļi pastāv abās bezvadu infrastruktūras kategorijās: atsevišķi bezvadu maršrutētāji vienas ierīces izvietojumiem un kontroliera pārvaldīti bezvadu piekļuves punkti ēkām, kur nepieciešams konsekvents pārklājums vairākās telpās vai stāvos.
Viesu pieredzes veidošana
Ieslodzījuma portāls un lietošanas noteikumi
Ieslodzījuma portāls ir lapa, ko viesis redz pirms piekļuves saņemšanas. Papildus zīmola veidošanai tam ir divi praktiski uzdevumi: parādīt pieņemamas lietošanas noteikumus un, ja nepieciešams, iegūt piekrišanu. Turiet to vienā ekrānā ar vienu pogu — katrs papildu ievades lauks būtiski samazina veiksmīgu pieslēgšanos un palielina lūgumus pēc personāla palīdzības.
Joslas platums un taisnīgums
Rezervējiet kapacitāti satiksmei, kas maksā rēķinus. Ieteicams sākt ar viesu segmenta ierobežošanu līdz aptuveni ceturtdaļai no kopējā lejupielādes ātruma un katra klienta ierobežošanu līdz dažiem megabitiem sekundē — pietiekami ziņapmaiņai, pārlūkošanai un standarta izšķirtspējas video, bet ne pietiekami, lai viena ierīce monopolizētu savienojumu. Airtime-fairness iestatījumi piekļuves punktā papildus novērš to, ka lēns mantots klients samazina caurlaidspēju visiem citiem tajā pašā radio.
Viesu tīkls nav pieklājības funkcija. Tā ir drošības robeža, kas viesiem ir ērta.
Iestatījumi, kurus vairums instalāciju aizmirst
- Pilnībā atspējojiet administratīvo piekļuvi no viesu segmenta, ieskaitot vārtejas pārvaldības saskarnes sasniedzamību.
- Izslēdziet WPS katrā radio; PIN bāzētais WPS joprojām ir triviāli uzlaužams ar brutāla spēka uzbrukumiem un grauj citādi spēcīgu paroli.
- Rotējiet viesu paroli pēc grafika — reizi ceturksnī birojiem, pēc katra pasākuma vietām, kas uzņem sabiedrību.
- Novirziet viesu segmentu uz savu DNS risinātāju ar ļaunprogrammatūras filtrēšanu, tā vietā lai atklātu iekšējo.
- Ieplānojiet viesu SSID, lai tas izslēgtos ārpus darba laika, ja to atļauj izmantošanas scenārijs.
- Reģistrējiet DHCP nomas ar laika spiedogiem, lai aktivitāti varētu sasaistīt, ja kādreiz no ISP saņemtu sūdzību par ļaunprātīgu izmantošanu.
Bieži uzdotie jautājumi
Vai viesu SSID palēnina primāro tīklu?
Katrs papildu SSID pievieno nelielu pārvaldības režiju, jo bākas patērē gaisa laiku pat tad, ja nav pievienotu klientu. Ar vienu vai diviem papildu tīkliem ietekme ir niecīga; praktiskā ietekme rodas no viesu satiksmes, un tieši to per-SSID ātruma ierobežojumi ir paredzēti, lai ierobežotu.
Vai klientu izolācija galvenajā tīklā ir pieņemams aizstājējs?
Nē. Klientu izolācija tikai aptur bezvadu ierīču savstarpēju saziņu; tā neaptur viesi no piekļuves vadu aprīkojumam, piemēram, serveriem, printeriem vai kameras ierakstītājiem. Tikai atsevišķs apakštīkls ar ugunsmūra kārtulām starp segmentiem nodrošina šo robežu.
Vai viens viesu tīkls var aptvert vairākus piekļuves punktus?
Jā, un jebkurā ēkā ar vairākiem piekļuves punktiem tam vajadzētu būt. Pārraidiet to pašu viesu SSID no katra piekļuves punkta un iezīmējiet to vienā VLAN; viesi, kas pārvietojas, saglabā savu sesiju, kamēr politika ir vienāda visā vietā.
Kur vajadzētu pieslēgt viedās mājas un IoT ierīces?
Ideālā gadījumā — trešajā segmentā. Ja aparatūra atbalsta tikai divus tīklus, IoT ierīces pieder viesu pusē — tām ir nepieciešams internets, nevis jūsu klēpjdatori. Ierīces, kuras jums ir nepieciešams sasniegt tieši, piemēram, tīkla printeris, ir izņēmums un prasa skaidrus ugunsmūra noteikumus, nevis visaptverošu atļauju.
Aizsargāts viesu Wi-Fi ar paroli vai atvērts ieslodzījuma portāls — kurš ir labāks?
Mājām un birojiem WPA2/WPA3 parole ir saprātīgs noklusējums, jo tā šifrē satiksmi pa gaisu. Publiskas vietas, kas vēlas vieglu piekļuvi, var izmantot atvērtu tīklu ar ieslodzījuma portālu, pieņemot, ka gaisa saite ir nešifrēta, un kompensējot ar stingru izolāciju starp klientiem un agresīviem sesijas noildzes periodiem.
Cik viesu klientu var apkalpot viens piekļuves punkts?
Patērētāju aparatūra parasti būtiski pasliktina veiktspēju pēc divdesmit līdz trīsdesmit aktīvu klientu vienā radio; biznesa klases piekļuves punktu datu lapās ir norādīts pārbaudīts vienlaicīgo klientu skaits. Ja jūsu vietā regulāri ir vairāk apmeklētāju, plānojiet vairākus piekļuves punktus nepārklājošos kanālos, nevis vienu pārslogotu ierīci.
Atstājiet komentāru